パスワード生成ツールとは?
パスワード生成ツールは、指定した文字数や文字種類からランダムな文字列を作り、 Webサービス、アプリ、Wi-Fi、会員サイトなどで使うパスワード作成を補助するツールです。 人が自分で考えたパスワードは、名前、誕生日、単語、連番などの推測しやすいパターンを含みやすいため、 無作為に生成した文字列を使うと、そのような偏りを避けやすくなります。
このツールの特徴
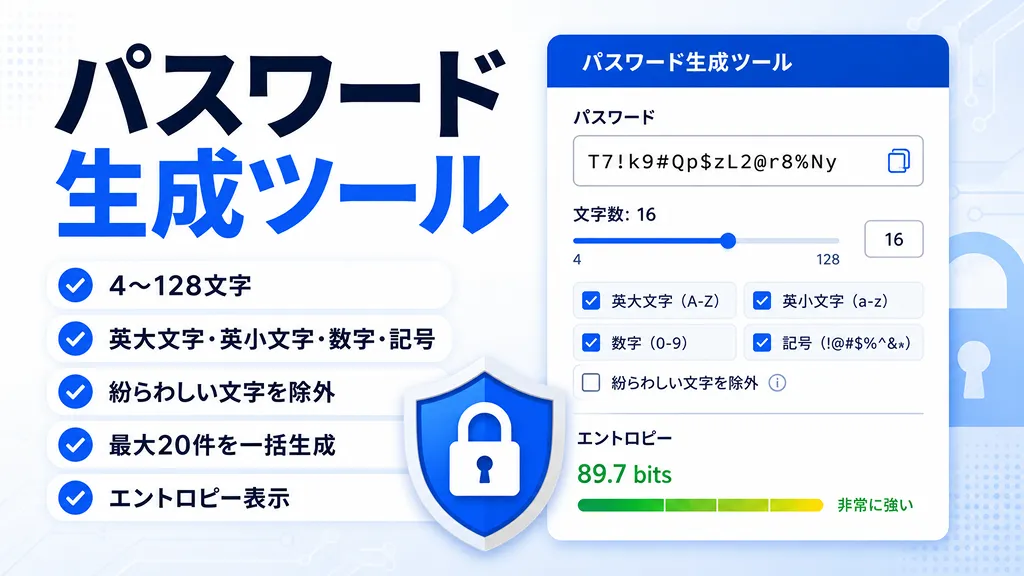
- 4〜128文字まで長さを指定できます。
- 英大文字・英小文字・数字・記号を自由に組み合わせられます。
- 0/O、1/l/I などの紛らわしい文字を除外できます。
- 利用先に合わせて使用する記号を限定できます。
- 指定した文字を個別に除外できます。
- 最大20個まで一括生成し、まとめてコピーできます。
- 文字プールと長さから理論上のエントロピーを目安として表示します。
安全なパスワードを作るポイント
パスワードの安全性では、特定の記号を必ず入れることだけでなく、十分な長さとサービスごとに異なるパスワードを使うことが重要です。 NISTのデジタルIDガイドラインでも、パスワードの長さを重要な要素として扱い、 一律の文字種組み合わせルールを必須にしない考え方が示されています。 一方、日本のIPAは、不正ログイン対策としてパスワードをできるだけ長く複雑にし、 複数サービスで使い回さないことを案内しています。
このツールでは、サイト側の入力条件に対応しやすいように文字種類を選べるようにしています。 特別な制約がなければ、短い文字列に複雑な置換を加えるより、 十分な長さのランダムなパスワードを生成し、パスワードマネージャーで管理する方法が扱いやすいでしょう。
何文字にすればいい?
必要な長さは利用先の仕様や認証方式によって異なります。 NIST SP 800-63Bでは、単一要素認証で使うパスワードについて最低15文字を要求する指針が示され、 サービス側には少なくとも64文字まで受け付けることが推奨されています。 このページでは、一般用途向けに16文字、より余裕を持たせる設定として20文字・32文字のプリセットを用意しています。
記号なしのパスワードも生成できます
古いシステム、Wi-Fi機器、業務システムなどでは、使用できる記号が限定される場合があります。 その場合は「記号」をオフにするか、「使用する記号」を編集してください。 ただし、利用先が指定する最小文字数や必須文字種がある場合は、そのルールを優先してください。
同じパスワードを使い回さない
1つのサービスから認証情報が漏えいした場合、同じID・パスワードを別サービスでも使っていると、 不正ログインが連鎖する可能性があります。IPAもパスワードの使い回しを避けることを案内しています。 サービスごとに別のパスワードを作成し、必要に応じて多要素認証(MFA)も有効にしてください。
エントロピー表示について
このページのエントロピーは、使用可能な文字が同じ確率で選ばれると仮定して、
文字数 × log2(使用可能文字数) で計算した理論値です。 実際の安全性は、利用先のレート制限、パスワード保存方式、漏えい状況、端末の安全性などでも変わるため、 「何秒で破られる」といった時間を断定するものではありません。よくある質問
- Q. 生成したパスワードはサーバーに保存されますか?
A. このページの生成処理はブラウザ内で行い、生成したパスワードをサーバーへ送信する処理は実装していません。 - Q. 記号は必ず入れた方がいいですか?
A. 利用先のルールに合わせてください。記号が必須のサービスでは有効にし、使えない記号がある場合は使用する記号を編集できます。十分な長さと使い回さないことも重要です。 - Q. 0とO、1とlを除外できますか?
A. はい。「紛らわしい文字を除外する」をオンにすると、見間違えやすい文字を文字プールから除外します。 - Q. 複数のパスワードを一度に作れますか?
A. はい。1〜20個まで一括生成でき、必要な場合は改行区切りですべてコピーできます。
- 重要なアカウントでは、生成したパスワードを安全なパスワードマネージャーで管理し、 利用可能であれば多要素認証も併用してください。