chmod 권한 계산기란?
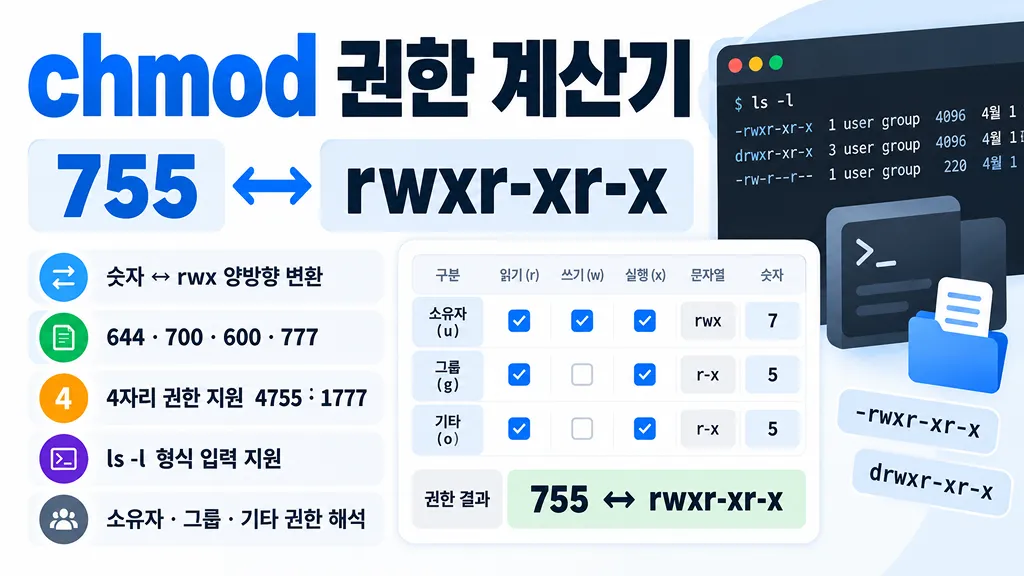
chmod 권한 계산기는 Linux·Unix 계열 시스템의 파일 권한을 숫자(octal) 형식과 rwx 기호 형식 사이에서 변환하는 도구입니다. 예를 들어,
chmod 755의 755는 rwxr-xr-x와 같은 권한을 뜻합니다.서버 설정, SSH 배포, 웹 서버 파일 권한, Docker·CI/CD 스크립트, 쉘 스크립트 실행 권한을 확인할 때 숫자만 보고 권한을 암산하기 어렵다면 바로 변환해서 확인할 수 있습니다.
chmod는 무슨 약자인가요?
chmod는 change mode의 줄임말입니다. 여기서
mode는 파일이나 디렉터리의 접근 권한을 나타내는 파일 모드(file mode)를 뜻합니다. 즉 chmod는 단순히 파일을 수정하는 명령어가 아니라, 누가 읽고(r), 쓰고(w), 실행(x)할 수 있는지를 변경하는 Unix·Linux 명령어입니다.예를 들어,
chmod 755 script.sh는 파일 소유자에게 읽기·쓰기·실행 권한을, 그룹과 기타 사용자에게 읽기·실행 권한을 설정합니다. chmod는 보통 "체인지 모드"라고 읽습니다.chmod의 유래와 역사
chmod는 Linux가 등장하기 전인 초기 Unix에서부터 사용된 명령어입니다. Unix는 1960년대 말부터 벨 연구소(Bell Labs)에서 개발되었으며, 1971년의 제1판 AT&T UNIX(Version 1)에도 chmod 명령이 등장합니다. 이후 Unix의 파일 권한 모델이 여러 Unix 계열 운영체제와 Linux로 이어지면서, chmod도 오늘날까지 널리 사용되는 기본 명령어가 되었습니다.
여러 사람이 한 컴퓨터를 사용하는 Unix 환경에서는 각 사용자의 파일을 구분하고 다른 사용자가 임의로 열거나 변경하지 못하도록 해야 했습니다. 이런 접근 제어를 파일 소유자·그룹·기타 사용자와 읽기·쓰기·실행 권한으로 표현한 것이 Unix 파일 권한 모델의 핵심입니다. chmod는 이미 존재하는 파일의 권한을 조정하는 역할을 합니다.
chmod 권한 설정이 필요한 이유
Linux 서버에는 애플리케이션 코드, 설정 파일, 사용자 데이터, 실행 스크립트처럼 용도가 다른 파일이 공존합니다. 모든 사용자에게 동일한 권한을 주면 중요한 파일이 노출되거나 의도하지 않게 수정될 수 있습니다. chmod로 필요한 대상에게 필요한 권한만 부여하면 이러한 위험을 줄일 수 있습니다.
대표적인 사용 목적은 다음과 같습니다.
- 보안: 비밀키·환경 설정 파일을 다른 계정이 읽거나 수정하지 못하도록 제한
- 정상 실행: 배포 스크립트에 실행 권한을 부여해 실행 권한 부족 오류 해결
- 협업: 같은 그룹에 속한 사용자들에게 필요한 읽기·쓰기 권한 부여
- 웹 서버 운영: 서버 프로세스가 정적 파일과 디렉터리에 필요한 권한을 갖도록 조정
다만 chmod만으로 모든 접근을 제어하는 것은 아닙니다. 파일 소유권(
chown), 그룹, ACL, SELinux 등 다른 보안 정책도 실제 접근 가능 여부에 영향을 줄 수 있습니다.실제 chmod 명령어 사용 예시
ls -l 파일명으로 기존 권한을 먼저 확인한 뒤 필요한 범위만 변경하는 것이 좋습니다.chmod 644 index.html— 소유자만 수정하고 다른 사용자는 읽기 가능chmod 755 deploy.sh— 소유자는 수정·실행, 다른 사용자는 읽기·실행 가능chmod 600 id_rsa— 개인 키 파일을 소유자만 읽고 쓰도록 제한chmod u+x script.sh— 기존의 다른 권한을 유지하면서 소유자에게 실행 권한 추가
chmod -R은 하위 파일과 디렉터리에도 재귀적으로 적용됩니다. 파일과 디렉터리는 실행(x) 권한의 의미가 다르므로, 디렉터리 전체에 같은 권한을 일괄 적용하기 전에 대상과 영향을 확인하세요.755가 rwxr-xr-x가 되는 원리
chmod 숫자는 각 자리에서 읽기(read)=4, 쓰기(write)=2, 실행(execute)=1을 더해 만듭니다.
7 = 4 + 2 + 1 = rwx6 = 4 + 2 = rw-5 = 4 + 1 = r-x4 = 4 = r--
따라서
755는 소유자에게 rwx, 그룹에게 r-x, 기타 사용자에게 r-x를 부여하므로 rwxr-xr-x가 됩니다.chmod 숫자 각 자리의 의미
일반적인 3자리 chmod 권한은 왼쪽부터 소유자(user), 그룹(group), 기타 사용자(others) 권한입니다.
자주 사용하는 chmod 권한
- chmod 755 —
rwxr-xr-x
소유자는 수정·실행할 수 있고, 그룹과 기타 사용자는 읽기·실행할 수 있습니다. 실행 파일이나 공개적으로 진입 가능한 디렉터리에서 자주 볼 수 있습니다. - chmod 644 —
rw-r--r--
소유자만 수정할 수 있고 나머지는 읽기만 가능합니다. 일반 문서, 설정 파일, 웹 정적 파일 등에서 흔히 사용됩니다. - chmod 700 —
rwx------
소유자만 읽기·쓰기·실행할 수 있습니다. 다른 계정의 접근을 막아야 하는 개인용 디렉터리나 스크립트에 사용할 수 있습니다. - chmod 600 —
rw-------
소유자만 읽고 수정할 수 있습니다. 실행이 필요 없는 개인 설정 파일이나 비밀키처럼 다른 사용자의 접근을 제한해야 하는 파일에서 자주 사용됩니다. - chmod 777 —
rwxrwxrwx
모든 사용자에게 읽기·쓰기·실행 권한을 줍니다. 문제 해결 과정에서 임시로 사용하는 경우가 있지만, 쓰기 권한까지 모두 열리므로 운영 환경에서는 필요성을 먼저 확인하는 것이 좋습니다.
파일과 디렉터리의 x 권한은 의미가 다릅니다
일반 파일에서
x는 파일을 실행할 수 있다는 뜻입니다. 반면 디렉터리의 x는 그 디렉터리를 진입·탐색(search)하고 내부 경로의 항목에 접근할 수 있는 권한을 뜻합니다. 그래서 디렉터리에서는 읽기 권한만 있고 실행/탐색 권한이 없으면 이름 목록을 보더라도 내부 항목에 정상적으로 접근하지 못할 수 있습니다.4자리 chmod: 4755, 2755, 1777
chmod는 앞에 특수 권한 한 자리를 더 붙여 4자리로 사용할 수 있습니다. 첫 번째 자리는 setuid=4, setgid=2, sticky bit=1을 조합합니다.
예를 들어,
4755는 setuid가 설정된 rwsr-xr-x, 1777은 sticky bit가 설정된 rwxrwxrwt로 표시됩니다. sticky bit는 특히 여러 사용자가 쓰는 디렉터리에서 다른 사용자의 파일을 임의로 삭제하거나 이름 변경하는 동작을 제한하는 데 사용됩니다.ls -l 권한도 바로 변환할 수 있습니다
터미널에서
ls -l을 실행하면 -rwxr-xr-x 또는 drwxr-xr-x처럼 맨 앞에 파일 종류 문자가 포함됩니다. 이 계산기는 해당 형식도 입력할 수 있으며, 맨 앞 문자를 제외한 9자리 권한을 chmod 숫자로 변환합니다.chmod +x와 chmod 755의 차이
chmod +x file은 기존 권한을 기준으로 실행 권한을 추가하는 상대적인(symbolic) 변경입니다. 반면, chmod 755 file은 소유자·그룹·기타 사용자 권한을 755로 명시적으로 설정하는 방식입니다. 기존 권한을 유지하면서 일부 권한만 바꾸려면 u+x, g-w,o=r 같은 chmod 기호 모드를 사용할 수 있습니다.자주 묻는 질문
- Q. chmod 755는 안전한가요?A. 용도에 따라 다릅니다. 755는 소유자만 쓰기 가능하고 다른 사용자는 읽기·실행만 가능하므로 디렉터리나 공개 실행 파일에서 흔히 쓰입니다. 다만 민감한 파일에는 불필요한 읽기·실행 권한이 될 수 있습니다.
- Q. chmod 644와 755의 차이는 무엇인가요?A. 가장 큰 차이는 실행 권한입니다. 644는
rw-r--r--, 755는rwxr-xr-x입니다. 스크립트나 디렉터리처럼 실행/탐색 권한이 필요한 경우 755가 사용될 수 있습니다. - Q. 0755와 755는 다른가요?A. chmod 명령의 숫자 모드에서는 보통 같은 권한을 의미합니다. 이 계산기에서도
0755를755로 정규화해 보여줍니다. - Q. 심볼릭 링크 권한도 chmod로 바꿀 수 있나요?A. 일반적인 Linux 시스템에서는 심볼릭 링크 자체의 권한 비트가 무시되거나 chmod로 직접 변경되지 않는 경우가 많습니다. 실제 동작은 운영체제와 파일시스템에 따라 확인해야 합니다.
- Q. chmod와 chown은 어떻게 다른가요?A. chmod는 파일의 읽기·쓰기·실행 권한을 변경하고, chown은 파일의 소유자 또는 그룹을 변경합니다. 권한 오류를 해결할 때는 파일 소유자와 권한을 함께 확인해야 합니다.
- Q. chmod는 Windows에서도 사용하나요?A. chmod는 Unix·Linux 계열의 파일 권한 명령어입니다. Windows의 NTFS 권한은 ACL 기반이므로 동작 방식이 다릅니다. WSL 또는 Unix 호환 환경에서는 chmod를 사용할 수 있지만, 실제 적용 결과는 파일시스템과 실행 환경에 따라 달라질 수 있습니다.